BLOG
ภัยหลอกลวงและ AI ฟิชชิ่งในไทย 2026: คู่มือรับมือที่ธุรกิจต้องรู้และทำทันที
เมื่อกลโกง AI ฉลาดขึ้นเร็วกว่าพนักงาน: ธุรกิจไทยต้องรับมืออย่างไร?
ความเสียหายจากภัยหลอกลวงออนไลน์ในประเทศไทยเวลานี้ พุ่งสูงจนน่าตกใจ ในช่วงครึ่งแรกของปี 2026 เพียงหกเดือน คนไทยสูญเงินให้กับเครือข่ายมิจฉาชีพออนไลน์ไปเกือบ 9,000 ล้านบาท (ราว 273 ล้านดอลลาร์สหรัฐ) จากคดีความที่ได้รับแจ้งกว่า 170,000 คดี (รายงานโดย The Nation Thailand, สิงหาคม 2026) ทางฝั่งภาครัฐเองก็ลงดาบอย่างจริงจัง โดยศูนย์ปฏิบัติการแก้ไขปัญหาอาชญากรรมออนไลน์ (AOC) สามารถปิดบัญชีม้าไปได้มากกว่า 351,000 บัญชี และอายัดเงินนอกระบบได้กว่า 3,600 ล้านบาท ในช่วงปลายปี 2025 ถึงกลางปี 2026
มาตรการกวาดล้างดังกล่าวได้ผลชัดเจนกับกลุ่มมิจฉาชีพที่เน้นเหยื่อรายย่อย เช่น แก๊งคอลเซ็นเตอร์หรือ SMS หลอกลวงทั่วไป แต่แทบไม่มีผลใดๆ เลยกับการโจมตีอีกรูปแบบหนึ่งที่เงียบเชียบกว่า แต่สร้างความเสียหายทางการเงินสูงกว่ามาก นั่นคือ การพุ่งเป้าโจมตีภาคธุรกิจโดยตรง และภัยคุกคามประเภทนี้กำลังพัฒนาขึ้นอย่างก้าวกระโดด เพราะเทคโนโลยี AI ได้ลบ “จุดสังเกต” เดิมๆ ที่เราเคยสอนให้พนักงานคอยจับผิดออกไปจนหมดสิ้น
ทำไมการโจมตีภาคธุรกิจถึงน่ากลัวกว่าเหยื่อทั่วไป?
การหลอกลวงผู้บริโภคทั่วไปมักเน้น “ปริมาณเหยื่อ” แต่เงินต่อรายไม่สูงนัก คือการหว่านแหไปทั่ว ใครหลงกลก็ติดเบ็ด แต่การโจมตีระดับองค์กรธุรกิจจะตรงกันข้ามอย่างสิ้นเชิง: มันคือการลงมืออย่างใจเย็น วางแผนแบบเจาะจงเป้าหมาย และสร้างความเสียหายหนัก แฮกเกอร์ไม่ได้สนใจที่จะหลอกเงินหลักพันจากพนักงานทั่วไป แต่เป้าหมายคือการแทรกซึมเข้าไปใน กระบวนการเบิกจ่ายและการเงินของบริษัท ซึ่งการโจมตีสำเร็จเพียงครั้งเดียวอาจหมายถึงความเสียหายระดับหลักแสน หลักล้าน หรือหลายสิบล้านบาท การโจมตีเหล่านี้มักไม่ปรากฏในสถิติแก๊งคอลเซ็นเตอร์ทั่วไป เพราะพวกเขามุ่งเป้าเจาะระบบและบุคคลสำคัญในบริษัทของคุณโดยตรง
BEC (Business Email Compromise): ภัยเงียบที่สร้างความเสียหายสูงสุด
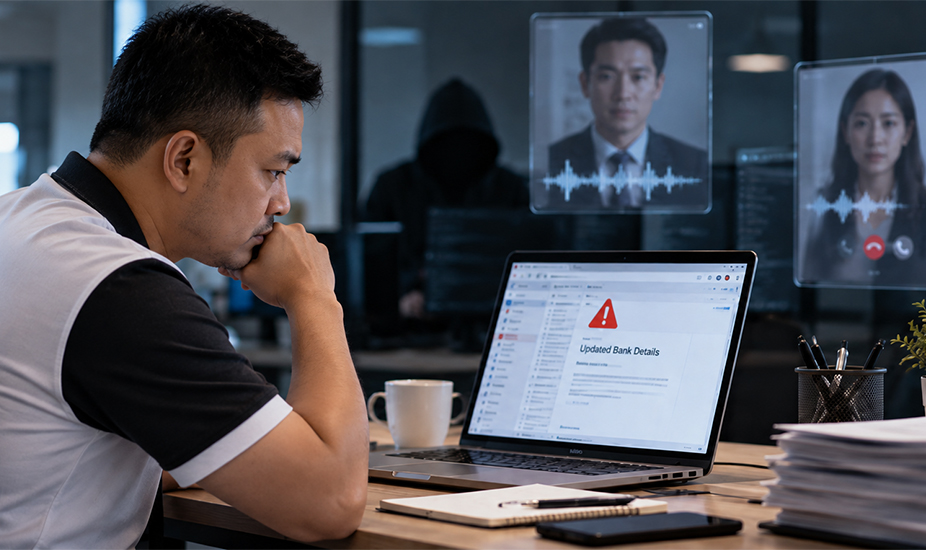
การโจมตีธุรกิจที่สร้างความเสียหายรุนแรงที่สุด แทบจะไม่เกี่ยวข้องกับไวรัสหรือมัลแวร์เลย ในเคสการหลอกลวงทางอีเมลองค์กร หรือ BEC (Business Email Compromise) คนร้ายที่แอบเจาะเข้ามาอ่านกล่องข้อความอีเมลของคุณอยู่นานหลายสัปดาห์ จะเฝ้าศึกษาจนรู้หมดว่าใครเป็นคนอนุมัติการจ่ายเงิน, รูปแบบการเขียนใบแจ้งหนี้ใช้คำแบบไหน, และซัพพลายเออร์เจ้าไหนมีกำหนดรับเงินเมื่อไหร่
จากนั้น พวกเขาจะส่งอีเมลปลอมที่ดูแนบเนียนอย่างเหลือเชื่อมาเพียงฉบับเดียว อาจเป็นการขอเปลี่ยนเลขบัญชีรับเงินในใบแจ้งหนี้ของจริง หรือสวมรอยเป็นผู้บริหารส่งเมลสั่งโอนเงินด่วนระหว่างที่กำลัง “เดินทางไปต่างประเทศ” ไม่มีสัญญาณเตือนภัย ไม่มีโปรแกรมแอนตี้ไวรัสตัวไหนตรวจเจอ มีเพียงการโอนเงินออกไปยังบัญชีคนร้าย และบริษัทจะมารู้ตัวอีกทีก็ต่อเมื่อซัพพลายเออร์ตัวจริงทวงถามยอดเงินในอีกหลายสัปดาห์ถัดมา
เมื่อ AI ทำลายสัญญาณเตือนภัยจนหมดสิ้น
อีเมลหลอกลวงที่ส่งเข้ากล่องข้อความของธุรกิจไทยในปี 2026 ไม่ใช่อีเมลภาษาไทยแปลผิดๆ ถูกๆ เหมือนเมื่อหลายปีก่อนอีกต่อไป วันนี้ AI เป็นผู้เขียนข้อความทั้งหมด ไวยากรณ์ภาษาไทยถูกต้องแม่นยำ ชื่อผู้ส่งดูน่าเชื่อถือ และบริบทของเนื้อหาถูกร้อยเรียงมาจากความสัมพันธ์ทางธุรกิจที่มีอยู่จริง
ยิ่งไปกว่านั้น เทคโนโลยีเดียวกันยังสามารถสร้างภาพและเสียงสังเคราะห์เสมือนจริง (Deepfake) ที่แนบเนียนจนหน่วยงานปราบปรามภัยไซเบอร์ของไทยต้องออกโรงเตือนว่าเป็นภัยคุกคามระดับประเทศในปีนี้ เสียงโทรศัพท์ที่ดังเข้ามาและฟังดูเหมือนเสียงของกรรมการผู้จัดการเป๊ะๆ เพื่อสั่งให้โอนเงินด่วน ไม่ใช่พล็อตหนังไซไฟอีกต่อไป แต่มันเกิดขึ้นจริงแล้วในปัจจุบัน
ปัญหาสำคัญคือ คำแนะนำเรื่องการป้องกันฟิชชิ่งเกือบทั้งหมดที่เราเคยพร่ำสอนพนักงาน เช่น “ให้คอยดูไวยากรณ์แปลกๆ เช็กชื่อผู้ส่ง หรือระวังภาษาที่ดูแปร่งๆ” ถูกออกแบบมาเพื่อโลกยุคเก่าที่ของปลอมยังดูออกง่าย แต่วันนี้ โลกใบนั้นไม่มีอยู่อีกต่อไปแล้ว
ทำไมแค่ "การอบรมพนักงาน" ถึงมีขีดจำกัด?
การอบรมสร้างความตระหนักรู้ (Security Awareness Training) ยังคงมีประโยชน์ และทุกธุรกิจยังจำเป็นต้องทำ แต่การอบรมมีขีดจำกัดที่ไม่อาจก้าวข้ามได้: มันขึ้นอยู่กับว่าพนักงานที่กำลังเหนื่อยล้าในบ่ายอันแสนยุ่งเหยิง จะสังเกตเห็นอีเมลปลอมที่สร้างขึ้นอย่างประณีตหรือไม่ และมันไม่สามารถช่วยอะไรได้เลยเมื่อมีข้อความส่งเข้ามาตอนตีสองในเวลาที่ไม่มีใครเฝ้าจอ
คุณไม่สามารถหวังผลจากการอบรมเพื่อเอาชนะภัยคุกคามที่ถูกสร้างขึ้นมาเพื่อให้ดูแนบเนียน 100% ได้ การพึ่งพาเพียงการอบรมพนักงาน เท่ากับว่าปราการด่านสุดท้ายของคุณคือ การตัดสินใจของมนุษย์ภายใต้ความกดดันเรื่องเวลา ซึ่งนั่นคือจุดที่คนร้ายรอฉวยโอกาสอยู่พอดี
วิธีอุดช่องโหว่ที่ได้ผลจริง
เมื่อการอบรมพนักงานไปต่อไม่ไหว มีสองสิ่งสำคัญที่จะเข้ามาปิดช่องว่างนี้ได้จริง:
- การปรับกระบวนการทำงาน (Process): ตั้งกฎเหล็กของบริษัทที่ไม่สามารถต่อรองได้ ว่าทุกครั้งที่มีการขอเปลี่ยนแปลงเลขบัญชีธนาคาร หรือมีคำสั่งโอนเงินที่ผิดปกติ จะต้องยืนยันผ่านช่องทางที่สองเสมอ เช่น การโทรศัพท์ไปยังเบอร์ติดต่อเดิมที่รู้จักและบันทึกไว้ในระบบ ห้ามตอบกลับผ่านอีเมลนั้นโดยเด็ดขาด การสร้างวินัยเพียงข้อนี้ข้อเดียว สามารถสกัดกั้นการโจมตีแบบ BEC ได้เกือบทั้งหมด เพราะเป็นการทำลายกลยุทธ์ของคนร้ายที่อาศัยเพียงอีเมลที่ดูแนบเนียนฉบับเดียว
- ระบบตรวจจับที่ไม่เคยหลับ (24/7 Detection): ระบบเฝ้าระวังอย่างต่อเนื่องจะคอยตรวจจับสัญญาณผิดปกติที่สายตามนุษย์มองไม่เห็น เช่น การล็อกอินเข้ามาจากสถานที่แปลกๆ, การแอบตั้งกฎในกล่องจดหมาย (Mailbox Rule) ให้ส่งต่ออีเมลการเงินไปยังอีเมลภายนอกแบบเงียบๆ หรือการเข้าใช้งานระดับผู้ดูแลระบบตอนตีสาม และระบบจะแจ้งเตือนทันทีไม่ว่าจะเป็นเวลาใดก็ตาม เมื่อทำงานผสานกับ ระบบยืนยันตัวตนหลายขั้นตอน (MFA) ซึ่งช่วยบล็อกรหัสผ่านที่ถูกขโมยไปไม่ให้ใช้งานได้ นี่คือเกราะป้องกันชั้นสำคัญที่ตรวจจับการโจมตีฟิชชิ่งจาก “พฤติกรรมผิดปกติ” แทนที่จะนั่งภาวนาให้พนักงานตาดีมองเห็นอีเมลหลอกลวง
แพ็กเกจ Gold ของ HumanIT พร้อมส่งมอบการปกป้องในระดับนี้ ด้วยระบบเฝ้าระวังและแจ้งเตือน SOC-lite ตลอด 24 ชั่วโมง พร้อมระบบควบคุมสิทธิ์การเข้าถึง และการจัดการบัญชีผู้ใช้งาน ในราคาเพียง 2,500 บาท ต่ออุปกรณ์ ต่อเดือน (หรือ 2,000 บาท เมื่อเลือกชำระแบบรายปี) สำหรับธุรกิจที่มีการทำธุรกรรมการเงินผ่านอีเมล ค่าบริการนี้ถือเป็นสัดส่วนที่เล็กน้อยมาก เมื่อเทียบกับความเสียหายจากการโอนเงินผิดบัญชีเพียงแค่ครั้งเดียว
คำถามที่พบบ่อย (FAQ)
ธุรกิจในไทยสูญเงินให้กับการหลอกลวงทางออนไลน์มากแค่ไหน?
คนไทยสูญเงินให้แก่เครือข่ายมิจฉาชีพออนไลน์ไปเกือบ 9,000 ล้านบาท ในช่วงครึ่งแรกของปี 2026 เพียงหกเดือน จากคดีความที่ได้รับแจ้งกว่า 170,000 คดี (ข้อมูลจาก The Nation Thailand, 2026) แม้การโจมตีที่พุ่งเป้าธุรกิจอย่าง BEC จะมีจำนวนเคสน้อยกว่า แต่ความเสียหายต่อครั้งสูงกว่าหลายเท่าตัว
Business Email Compromise (BEC) คืออะไร?
BEC คือการโจมตีที่มิจฉาชีพแอบเข้าถึงหรือล่วงรู้ข้อมูลอีเมลขององค์กร เพื่อส่งคำขอที่ดูแนบเนียนและน่าเชื่อถือ เช่น การแจ้งเปลี่ยนเลขบัญชีในใบแจ้งหนี้จริง หรือการสั่งโอนเงินด่วน การโจมตีรูปแบบนี้มักไม่มีไวรัสหรือมัลแวร์เข้ามาเกี่ยวข้อง ทำให้โปรแกรมแอนตี้ไวรัสทั่วไปไม่สามารถตรวจจับได้
แค่อบรมพนักงานให้ระวังตัว ยังไม่เพียงพออีกหรือ?
การอบรมเป็นเรื่องที่ดีแต่ไม่เพียงพอ เพราะทุกวันนี้ AI สามารถสร้างอีเมลหลอกลวงด้วยภาษาไทยที่ถูกต้อง และสร้างเสียงหรือวิดีโอ Deepfake ที่แนบเนียนจนแทบแยกไม่ออก การตั้งกระบวนการตรวจสอบซ้ำ (Two-way Verification) และการมีระบบเฝ้าระวังตลอด 24 ชั่วโมง จึงเป็นสิ่งจำเป็นเพื่อดักจับจุดที่สายตามนุษย์พลาดไป
พฤติกรรมหรือนิสัยแบบไหนที่ช่วยหยุดยั้งการโกงเงินได้ดีที่สุด?
ตรวจสอบความถูกต้องของการเปลี่ยนเลขบัญชีหรือคำสั่งโอนเงินที่ผิดปกติผ่าน “ช่องทางที่สอง” เสมอ เช่น การยกหูโทรศัพท์หาคู่ค้าด้วยเบอร์เดิมที่บันทึกไว้ก่อนดำเนินการ วิธีนี้จะทำลายแผนการของมิจฉาชีพที่หวังผลจากอีเมลปลอมเพียงฉบับเดียวได้ทันที
ต้องการระบบตรวจจับความปลอดภัยที่ทำงานตลอด 24 ชั่วโมงไม่มีวันหยุดใช่หรือไม่?
โทรปรึกษาคุณอีฟได้ที่เบอร์ 089-354-9916 หรือดูรายละเอียดแพ็กเกจ Gold เพิ่มเติมได้ที่ humanit.asia/pricing-and-plans.

